ISO/IEC 27002: Tăng cường an ninh thông tin và quản lý rủi ro an ninh mạng
 07:44 28/10/2026
(VietQ.vn) - ISO/IEC 27002 cung cấp hướng dẫn và các biện pháp kiểm soát an ninh thông tin, giúp tổ chức chủ động phòng ngừa các mối đe dọa an ninh mạng, bảo vệ dữ liệu quan trọng và nâng cao khả năng ứng phó với sự cố bảo mật.
Trung Quốc ban hành tiêu chuẩn mới về chất lượng chăn mỏng có thể giặt
Tiêu chuẩn tạo nền tảng phát triển rô bốt di động
Tập huấn công tác tiêu chuẩn, đo lường, chất lượng và đăng kiểm quân sự toàn quân năm 2026
ISO/IEC 27002 là tiêu chuẩn quốc tế cung cấp hướng dẫn giúp các tổ chức lựa chọn, triển khai và cải tiến biện pháp kiểm soát an ninh thông tin, tập trung vào việc bảo vệ dữ liệu và tăng cường an ninh mạng. Nếu ISO/IEC 27001 quy định các yêu cầu đối với hệ thống quản lý an ninh thông tin (ISMS) thì ISO/IEC 27002 tập trung hướng dẫn thực hành tốt và biện pháp kiểm soát nhằm hỗ trợ tổ chức đáp ứng những yêu cầu này.
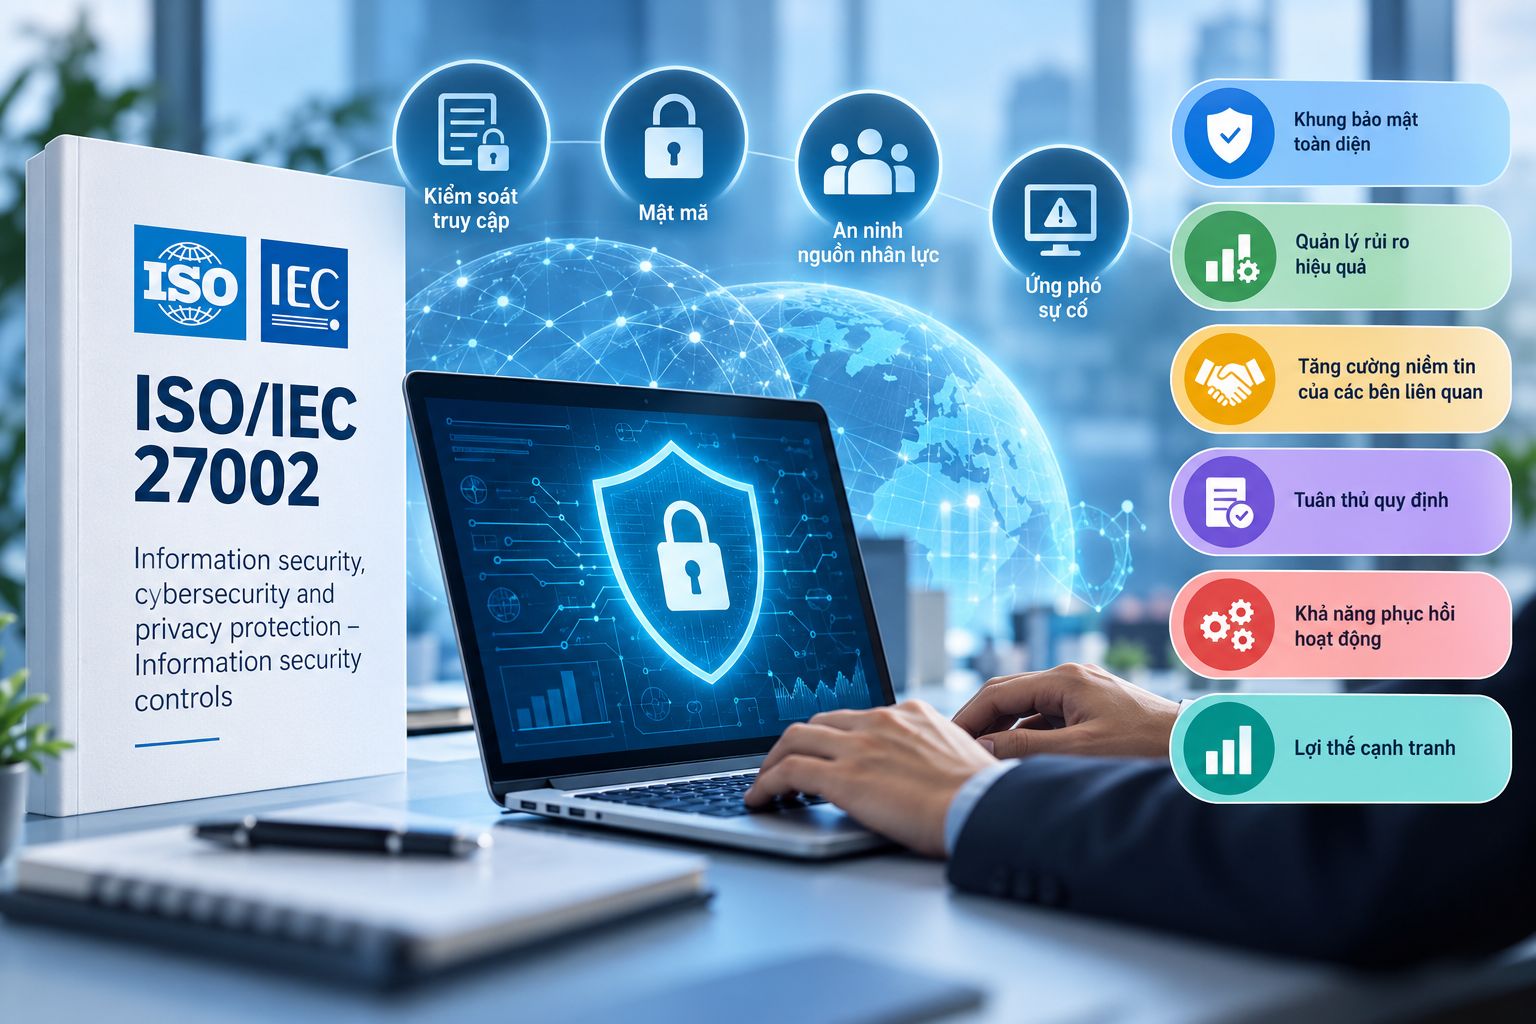
Tiêu chuẩn đề cập đến nhiều khía cạnh quan trọng như kiểm soát truy cập, mật mã, an ninh nguồn nhân lực và ứng phó sự cố. Đây là cơ sở thực tiễn giúp doanh nghiệp bảo vệ tài sản thông tin trước các nguy cơ như truy cập trái phép, rò rỉ dữ liệu và mất mát thông tin. Thông qua việc áp dụng hướng dẫn của ISO/IEC 27002, tổ chức có thể chủ động hơn trong quản lý rủi ro an ninh mạng, đồng thời nâng cao hiệu quả bảo vệ thông tin trong quá trình vận hành.
Vì sao ISO/IEC 27002 quan trọng?
Sự phát triển nhanh chóng của công nghệ số mang lại nhiều cơ hội cho doanh nghiệp, nhưng cũng làm gia tăng các lỗ hổng và nguy cơ mất an toàn thông tin. Những sự cố như tấn công mạng, đánh cắp dữ liệu hoặc truy cập trái phép có thể gây thiệt hại về tài chính, ảnh hưởng đến hoạt động kinh doanh và uy tín của tổ chức.
Trong bối cảnh đó, ISO/IEC 27002 cung cấp hệ thống hướng dẫn và các biện pháp thực hành tốt, hỗ trợ doanh nghiệp xây dựng phương pháp tiếp cận có hệ thống đối với công tác bảo mật thông tin. Việc triển khai các biện pháp kiểm soát phù hợp không chỉ giúp giảm thiểu nguy cơ xảy ra sự cố mà còn góp phần củng cố niềm tin của khách hàng, đối tác và các bên liên quan. Đồng thời, tiêu chuẩn hỗ trợ tổ chức nâng cao năng lực quản lý an ninh thông tin, đáp ứng các yêu cầu liên quan đến bảo vệ dữ liệu và duy trì hoạt động ổn định.
Những lợi ích khi áp dụng ISO/IEC 27002
Thứ nhất, xây dựng khung bảo mật toàn diện: Tiêu chuẩn cung cấp hướng dẫn về các biện pháp kiểm soát an ninh thông tin, giúp tổ chức tiếp cận vấn đề bảo mật một cách có hệ thống và phù hợp nhu cầu thực tế.
Thứ hai, nâng cao hiệu quả quản lý rủi ro: Các hướng dẫn hỗ trợ tổ chức nhận diện, đánh giá và xử lý những rủi ro liên quan đến an ninh thông tin, từ đó giảm thiểu khả năng xảy ra sự cố.
Thứ ba, củng cố niềm tin của các bên liên quan: Việc triển khai các biện pháp bảo mật phù hợp thể hiện cam kết của tổ chức trong việc bảo vệ dữ liệu nhạy cảm, góp phần nâng cao uy tín và hình ảnh doanh nghiệp.
Thứ tư, hỗ trợ tuân thủ quy định: ISO/IEC 27002 giúp tổ chức lựa chọn các biện pháp kiểm soát phù hợp để hỗ trợ đáp ứng yêu cầu pháp luật, hợp đồng và quy định liên quan đến bảo vệ thông tin.
Thứ năm, tăng cường khả năng duy trì hoạt động: Việc chủ động phòng ngừa và xử lý rủi ro bảo mật giúp hạn chế sự cố gây gián đoạn hoạt động kinh doanh, đồng thời nâng cao khả năng phục hồi của tổ chức.
Thứ sáu, tạo lợi thế cạnh tranh: Trong nền kinh tế số, năng lực bảo vệ thông tin là yếu tố quan trọng giúp doanh nghiệp tạo dựng niềm tin, nâng cao chất lượng dịch vụ và tạo sự khác biệt trên thị trường.
Nhìn chung, ISO/IEC 27002 là công cụ hướng dẫn hữu ích để tổ chức nâng cao năng lực bảo vệ thông tin và quản lý rủi ro an ninh mạng. Khi được áp dụng phù hợp với ISO/IEC 27001 và bối cảnh hoạt động thực tế, tiêu chuẩn góp phần xây dựng hệ thống quản lý an ninh thông tin hiệu quả, hỗ trợ doanh nghiệp phát triển an toàn và bền vững trong môi trường số.
Hà My (theo ISO)