Cảnh báo thủ đoạn dùng email hợp pháp để dẫn dụ người dùng
 15:37 13/10/2026
(VietQ.vn) - Hơn 31.000 email lừa đảo lợi dụng dịch vụ xác thực của Microsoft bị phát hiện trong bảy tuần cho thấy thủ đoạn giả mạo ngày càng tinh vi. Người dùng cần cảnh giác ngay cả khi thư và đường dẫn có vẻ chính thống.
Sự kiện: AN TOÀN THÔNG TIN
Cảnh báo thủ đoạn biến thực phẩm trôi nổi thành hàng có nhãn mác
Ứng dụng AI trong xây dựng, cập nhật tiêu chuẩn cơ sở cho sản phẩm nguồn gốc thiên nhiên: Tiềm năng và khung triển khai
Hàng Việt sau 30 năm: Từ niềm tin đến sức cạnh tranh
Lợi dụng dịch vụ thật để dẫn dụ người dùng
Email lừa đảo thường được nhận diện qua địa chỉ người gửi bất thường, lỗi chính tả, tên miền gần giống thương hiệu hoặc đường link đáng ngờ. Tuy nhiên, những dấu hiệu này không phải lúc nào cũng xuất hiện. Tội phạm mạng đang tìm cách lợi dụng các dịch vụ hợp pháp của doanh nghiệp công nghệ lớn để tạo vỏ bọc đáng tin cậy, khiến người nhận khó phân biệt thật, giả.
Theo công bố của hãng bảo mật Kaspersky mới đây, từ ngày 1/8 đến 18/9, các giải pháp của hãng đã chặn hơn 31.000 email chứa đường dẫn bị lợi dụng trong một chiến dịch lừa đảo khai thác dịch vụ xác thực của Microsoft. Các email được ngụy trang thành thông báo chính thức, thúc giục người nhận cập nhật thông tin đăng nhập hoặc ký tài liệu điện tử.
Điểm đáng chú ý là kẻ gian không chỉ tạo tên miền giả mạo thương hiệu mà còn sử dụng đường dẫn thuộc dịch vụ Microsoft để chuyển hướng người dùng đến website độc hại hoặc dẫn dụ tải phần mềm chứa mã độc.
Theo phân tích của Kaspersky, những kẻ tấn công tạo tài khoản Microsoft, truy cập trung tâm quản trị Microsoft Entra và đăng ký ứng dụng. Trong quá trình cấu hình, chúng khai báo địa chỉ website do mình kiểm soát vào trường URI chuyển hướng (Redirect URI). Đây là thành phần hợp pháp trong quy trình xác thực, cho phép hệ thống chuyển người dùng đến địa chỉ được cấu hình trong những điều kiện nhất định.
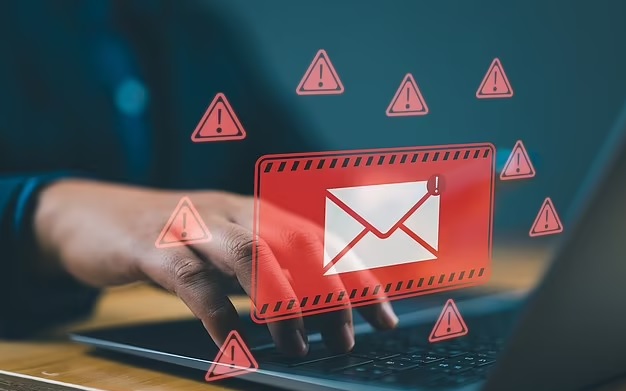
Tội phạm mạng lợi dụng các dịch vụ xác thực hợp pháp để phát tán email lừa đảo, đánh cắp thông tin và chiếm quyền kiểm soát tài khoản người dùng. Ảnh minh họa
Kẻ gian sau đó tạo đường dẫn đăng nhập gắn với ứng dụng đã đăng ký. Khi người nhận nhấp vào liên kết, trình duyệt có thể được chuyển hướng đến trang web do đối tượng kiểm soát. Tại đây, nạn nhân có nguy cơ bị dụ nhập tài khoản, mật khẩu hoặc cung cấp dữ liệu nhạy cảm; một số trường hợp có thể bị dẫn dụ tải phần mềm độc hại.
Một thủ đoạn khác được Kaspersky đề cập là lợi dụng chức năng gửi thông báo xác thực của Microsoft. Kẻ tấn công có thể tạo tài khoản, sử dụng địa chỉ email của nạn nhân làm địa chỉ khôi phục rồi cài nội dung dẫn dụ vào phần thông tin hiển thị. Vì vậy, người dùng có thể nhận được thông báo được gửi qua hệ thống hợp pháp của Microsoft nhưng vẫn phải cảnh giác với nội dung bất thường đi kèm.
Những thủ đoạn này cho thấy địa chỉ gửi thư đáng tin cậy hoặc việc đường dẫn sử dụng tên miền của nhà cung cấp chính thống không đồng nghĩa toàn bộ nội dung và đích đến đều an toàn. Người dùng có thể bắt đầu từ một đường dẫn hợp pháp nhưng bị chuyển tiếp đến trang web do kẻ gian kiểm soát.
Trước đó, ngày 2/3/2026, nhóm nghiên cứu bảo mật của Microsoft cũng công bố cảnh báo về các chiến dịch lừa đảo lợi dụng cơ chế chuyển hướng của giao thức OAuth. Theo Microsoft, tin tặc khai thác chức năng chuyển hướng hợp pháp của hệ thống xác thực để đưa người dùng đến hạ tầng do chúng kiểm soát, qua đó phát tán trang lừa đảo hoặc mã độc. Điều này cho thấy việc lợi dụng các cơ chế hợp pháp của nền tảng công nghệ đang trở thành một phương thức tấn công đáng lưu ý.
Cảnh giác với email thúc giục cập nhật tài khoản, ký tài liệu
Tại Việt Nam, các thủ đoạn giả mạo email để đánh cắp thông tin hoặc chiếm đoạt tài sản cũng đã được cơ quan chức năng cảnh báo. Đáng chú ý, kẻ gian không chỉ giả danh cơ quan, tổ chức mà còn bắt chước cách trao đổi trong công việc, khiến người nhận dễ tin tưởng và làm theo yêu cầu.
Theo thông tin bạn cung cấp, tại Sơn La, nhiều cán bộ, công chức, viên chức tại các cơ quan hành chính nhận được email có dấu hiệu lừa đảo nhằm đánh cắp thông tin tài khoản và dữ liệu cá nhân. Các thư này giả danh cơ quan nhà nước, đưa ra thông báo khóa tài khoản, trúng thưởng hoặc yêu cầu xác minh thông tin, kèm đường link đăng nhập. Nếu người nhận truy cập và nhập thông tin vào trang giả mạo, tài khoản có thể bị chiếm quyền sử dụng.
Một hình thức khác được Phòng An ninh mạng và phòng, chống tội phạm sử dụng công nghệ cao, Công an tỉnh Quảng Ninh cảnh báo là sử dụng trí tuệ nhân tạo (AI) để tạo email giả mạo doanh nghiệp, đối tác hoặc lãnh đạo công ty nhằm chiếm đoạt tài sản.
Theo nội dung cảnh báo, các đối tượng sau khi xâm nhập hoặc theo dõi hộp thư điện tử của doanh nghiệp có thể sử dụng AI phân tích văn phong, nội dung trao đổi và chữ ký điện tử để tạo email có hình thức, cách diễn đạt gần giống thư chính thức. Chúng còn đăng ký địa chỉ email chỉ khác địa chỉ thật một vài ký tự, sau đó gửi yêu cầu thay đổi tài khoản ngân hàng nhận tiền hoặc thúc giục chuyển khoản khẩn cấp.
Hai hình thức trên cho thấy rủi ro không dừng ở việc mất thông tin đăng nhập. Khi tài khoản email bị chiếm quyền, kẻ gian có thể tiếp cận nội dung trao đổi, khai thác thông tin nội bộ hoặc lợi dụng danh tính của chủ tài khoản để tiếp tục lừa đảo. Với doanh nghiệp, một email giả mạo yêu cầu thay đổi thông tin thanh toán còn có thể dẫn đến thiệt hại tài chính trực tiếp.
Để hạn chế rủi ro, người dùng không nên chỉ dựa vào tên thương hiệu, địa chỉ gửi thư hoặc biểu tượng ổ khóa để đánh giá độ an toàn của email. Cần chú ý những yêu cầu bất thường, đặc biệt là thông báo khẩn cấp về mật khẩu, xác minh danh tính, ký tài liệu hoặc thay đổi tài khoản nhận tiền.
Trước khi đăng nhập, người dùng nên kiểm tra địa chỉ trang web thực tế và đối chiếu với tên miền chính thức. Nếu nhận được yêu cầu cập nhật tài khoản hoặc ký tài liệu ngoài dự kiến, hãy chủ động truy cập ứng dụng, website chính thức hoặc liên hệ người gửi qua kênh đã xác minh để kiểm tra, thay vì làm theo hướng dẫn trong email.
Người dùng không cung cấp mật khẩu, mã xác thực một lần (OTP) hoặc thông tin nhạy cảm trên trang chưa được xác minh; không mở tệp đính kèm hay tải phần mềm từ email đáng ngờ. Với tài khoản công việc, doanh nghiệp cần triển khai xác thực đa yếu tố, cập nhật phần mềm, sử dụng bộ lọc email và hướng dẫn nhân viên nhận diện, báo cáo thư nghi vấn. Những biện pháp này cần được kết hợp với quy trình xác minh độc lập đối với các yêu cầu chuyển tiền hoặc thay đổi thông tin thanh toán.
Nếu đã nhập thông tin vào trang đáng ngờ, người dùng cần đổi mật khẩu trên website hoặc ứng dụng chính thức, kiểm tra và thu hồi các phiên đăng nhập lạ, đồng thời thông báo cho bộ phận công nghệ thông tin nếu liên quan đến tài khoản công việc. Trường hợp đã cung cấp thông tin ngân hàng hoặc phát hiện giao dịch bất thường, cần liên hệ ngay với ngân hàng để được hỗ trợ.
Trong bối cảnh tội phạm mạng ngày càng lợi dụng các dịch vụ hợp pháp để tạo lòng tin, việc nhận diện email lừa đảo không thể chỉ dựa vào địa chỉ người gửi. Xác minh nội dung, kiểm tra đích đến của đường dẫn và xác thực những yêu cầu bất thường qua kênh độc lập là những bước cần thiết để giảm nguy cơ bị đánh cắp dữ liệu và chiếm đoạt tài sản.
An Dương