ISO/IEC 27090:2026: Khi an ninh trí tuệ nhân tạo trở thành trách nhiệm của lãnh đạo doanh nghiệp
 07:21 07/11/2026
(VietQ.vn) - Sự ra đời của tiêu chuẩn quốc tế ISO/IEC 27090:2026 đặt ra cách tiếp cận toàn diện hơn đối với an ninh AI, đồng thời nhấn mạnh trách nhiệm của lãnh đạo doanh nghiệp trong quản trị rủi ro, bảo vệ dữ liệu và duy trì độ tin cậy của các quyết định dựa trên công nghệ.
Tiêu chuẩn hóa - nền tảng đưa các đột phá công nghệ vào thực tiễn
Đưa tiêu chuẩn quốc tế vào đào tạo kỹ sư HVAC tương lai
Trung Quốc xây dựng tiêu chuẩn dịch vụ phòng, chống cúm tại nhà thuốc bán lẻ
Nguy cơ mất an toàn AI vượt ra ngoài hình thức tấn công mạng truyền thống
Trong nhiều năm, hoạt động bảo đảm an ninh mạng tại doanh nghiệp chủ yếu tập trung vào ngăn chặn truy cập trái phép, bảo vệ hệ thống thông tin, kiểm soát phần mềm độc hại và duy trì khả năng vận hành của hạ tầng công nghệ. Tuy nhiên, sự phát triển của trí tuệ nhân tạo đang làm thay đổi đáng kể cách thức nhận diện và đánh giá các nguy cơ mất an toàn thông tin.
Khác với phần mềm truyền thống, kết quả hoạt động của hệ thống AI không chỉ phụ thuộc vào mã nguồn hay hạ tầng kỹ thuật mà còn chịu ảnh hưởng trực tiếp từ dữ liệu huấn luyện, mô hình xử lý, thông tin đầu vào và quá trình cập nhật. Điều này đồng nghĩa một hệ thống vẫn có thể hoạt động bình thường về mặt kỹ thuật nhưng kết quả phân tích, dự báo hoặc khuyến nghị đã bị tác động theo hướng bất lợi.
Chẳng hạn, doanh nghiệp sử dụng AI để đánh giá và lựa chọn nhà cung cấp có thể đưa ra quyết định không phù hợp nếu dữ liệu phục vụ quá trình đánh giá bị cố ý thao túng. Tương tự, một hệ thống AI hỗ trợ nghiên cứu sản phẩm có nguy cơ làm lộ thông tin có giá trị thông qua những truy vấn được thiết kế nhằm khai thác mô hình, dù người thực hiện không trực tiếp xâm nhập vào hạ tầng quản trị.
Đáng chú ý, nguy cơ còn xuất hiện trong quá trình cập nhật và huấn luyện lại mô hình. Khi dữ liệu mới bị can thiệp hoặc chứa thông tin sai lệch có chủ đích, những bất thường có thể tiếp tục ảnh hưởng đến các phiên bản AI sau đó, khiến việc phát hiện và khắc phục trở nên phức tạp hơn. Những đặc điểm này cho thấy bảo đảm an ninh AI không thể chỉ dừng ở việc bảo vệ hệ thống khỏi truy cập trái phép mà cần xem xét cả tính toàn vẹn của dữ liệu, hành vi của mô hình và mức độ đáng tin cậy của kết quả đầu ra.
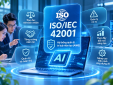
 Tiêu chuẩn ISO/IEC 27090 tập trung cụ thể vào các mối đe dọa an ninh liên quan đến trí tuệ nhân tạo (AI).
Từ bảo vệ hệ thống công nghệ đến quản trị rủi ro ở cấp lãnh đạo
Sự ra đời của ISO/IEC 27090:2026 cho thấy an ninh AI ngày càng gắn chặt với quản trị doanh nghiệp, đặc biệt khi công nghệ này được sử dụng trong những hoạt động có ảnh hưởng trực tiếp đến tài chính, khách hàng, chuỗi cung ứng, phát triển sản phẩm và hoạch định chiến lược.
Nếu trước đây các vấn đề an ninh mạng thường được giao chủ yếu cho bộ phận công nghệ thông tin thì việc ứng dụng AI đòi hỏi sự tham gia của nhiều bộ phận khác nhau. Một hệ thống AI đưa ra khuyến nghị sai lệch không chỉ tạo ra sự cố kỹ thuật mà còn có thể dẫn đến quyết định kinh doanh thiếu chính xác, tổn thất tài chính, ảnh hưởng uy tín hoặc làm suy giảm niềm tin của khách hàng.
Vì vậy, lãnh đạo doanh nghiệp cần xác định rõ những hệ thống AI đang được sử dụng, mức độ ảnh hưởng của chúng đối với các hoạt động quan trọng và trách nhiệm của từng bộ phận khi phát sinh rủi ro. Sự phối hợp giữa công nghệ thông tin, quản lý dữ liệu, quản trị rủi ro, mua sắm và các đơn vị nghiệp vụ là điều kiện cần thiết để duy trì khả năng kiểm soát đối với hệ thống.
Một vấn đề khác được đặt ra là tính liên tục của hoạt động đánh giá an ninh. Khác với cách tiếp cận chỉ kiểm tra trước khi đưa phần mềm vào vận hành, doanh nghiệp sử dụng AI cần quan tâm đến những thay đổi của dữ liệu, mô hình, môi trường triển khai và các dịch vụ tích hợp. Hệ thống từng đáp ứng yêu cầu an ninh ở thời điểm ban đầu chưa chắc duy trì được mức độ bảo vệ tương tự sau nhiều lần cập nhật.
Đối với doanh nghiệp sử dụng giải pháp AI từ bên thứ ba, quản lý nhà cung cấp cũng trở thành nội dung quan trọng. Việc thuê ngoài công nghệ không đồng nghĩa với chuyển giao toàn bộ trách nhiệm quản trị rủi ro. Doanh nghiệp cần có cơ sở đánh giá cách nhà cung cấp bảo vệ mô hình, kiểm soát dữ liệu, xử lý sự cố và thông báo những thay đổi có khả năng ảnh hưởng đến chất lượng hoặc độ an toàn của dịch vụ.
Doanh nghiệp cần chủ động rà soát năng lực kiểm soát an ninh AI
Từ góc độ triển khai, ISO/IEC 27090:2026 không đặt ra mô hình quản trị giống nhau cho mọi tổ chức mà khuyến khích cách tiếp cận phù hợp với quy mô ứng dụng, đặc điểm hoạt động và mức độ rủi ro của từng hệ thống AI.
Trước hết, doanh nghiệp cần nhận diện đầy đủ những ứng dụng AI đang tham gia vào quá trình vận hành, đặc biệt là các hệ thống có khả năng tác động đến quyết định kinh doanh hoặc xử lý thông tin quan trọng. Việc xác định nguồn gốc dữ liệu, mô hình được sử dụng và sự phụ thuộc vào các nhà cung cấp bên ngoài sẽ giúp tổ chức hiểu rõ hơn những điểm có thể phát sinh nguy cơ mất an toàn.
Trên cơ sở đó, doanh nghiệp cần rà soát quy trình đánh giá rủi ro hiện hành để xác định liệu các hình thức tấn công đặc thù đối với AI đã được xem xét đầy đủ hay chưa. Những nội dung như đầu độc dữ liệu, khai thác mô hình, thao túng đầu vào và rủi ro trong quá trình cập nhật cần được đánh giá cùng các biện pháp bảo vệ hạ tầng thông tin truyền thống.
Cùng với việc phân định trách nhiệm quản lý, doanh nghiệp cần xây dựng cơ chế giám sát phù hợp nhằm phát hiện những biểu hiện bất thường trong hoạt động của AI, tổ chức kiểm tra định kỳ và chuẩn bị phương án ứng phó khi phát hiện kết quả xử lý có dấu hiệu bị can thiệp. Đối với các ứng dụng có mức độ ảnh hưởng lớn, việc kiểm chứng kết quả và duy trì sự giám sát của con người càng có ý nghĩa quan trọng.
Ở cấp quản trị, yêu cầu đặt ra không chỉ là xác nhận hệ thống AI có đang hoạt động ổn định hay không, mà còn phải đánh giá liệu dữ liệu, mô hình và các kết quả mà doanh nghiệp sử dụng để ra quyết định có tiếp tục đáng tin cậy.
Sự xuất hiện của ISO/IEC 27090:2026 vì thế phản ánh bước phát triển trong tư duy tiêu chuẩn hóa an ninh mạng, từ bảo vệ hạ tầng công nghệ sang bảo vệ toàn bộ những yếu tố quyết định hành vi và kết quả của hệ thống AI. Đối với doanh nghiệp, việc nghiên cứu và vận dụng tiêu chuẩn có thể góp phần hoàn thiện cơ chế quản trị rủi ro, tăng cường kiểm soát nhà cung cấp và nâng cao độ tin cậy của các ứng dụng trí tuệ nhân tạo trong hoạt động sản xuất, kinh doanh.
Bảo Linh