Khuyến cáo khi dùng Wi-Fi tại sân bay để tránh bị đánh cắp dữ liệu
 16:54 08/10/2026
(VietQ.vn) - Từ vụ lộ dữ liệu hàng triệu khách hàng tại các sân bay Anh đến cảnh báo tại Việt Nam, nguy cơ từ Wi-Fi công cộng cho thấy tiện ích này đang thành điểm yếu.
Sự kiện: AN TOÀN THÔNG TIN
Phó Thủ tướng Hồ Quốc Dũng: Kích hoạt mạnh mẽ động lực đổi mới sáng tạo trong toàn bộ nền kinh tế và xã hội
Ban hành Khung kiến trúc an ninh mạng quốc gia, gắn yêu cầu kỹ thuật với TCVN 14423:2026
An toàn thông tin - nền tảng vững chắc cho năng suất trong kỷ nguyên số
Wi-Fi miễn phí tại sân bay giúp hành khách nhanh chóng truy cập Internet, kiểm tra thông tin chuyến bay, liên lạc hoặc xử lý công việc trong thời gian chờ đợi. Tuy nhiên, chính sự thuận tiện này cũng có thể trở thành một mắt xích để tội phạm mạng tiếp cận dữ liệu cá nhân nếu người dùng hoặc hệ thống cung cấp dịch vụ không được bảo vệ đầy đủ.
Một vụ việc xảy ra tại Anh mới đây cho thấy quy mô của rủi ro. Manchester Airports Group (MAG), đơn vị vận hành sân bay Manchester, London Stansted và East Midlands, xác nhận một sự cố an ninh mạng khiến dữ liệu của khoảng 8,7 triệu khách hàng bị truy cập trái phép. Thông tin bị ảnh hưởng gồm địa chỉ email, số điện thoại, biển số xe và mã bưu chính liên quan đến dịch vụ đỗ xe, phòng chờ, ưu tiên làm thủ tục và đăng ký Wi-Fi tại sân bay. Hệ thống bị truy cập không lưu thông tin ngân hàng hoặc thanh toán của khách hàng.
Đáng chú ý, phần lớn dữ liệu bị truy cập được cho là địa chỉ email thu thập trong quá trình đăng ký Wi-Fi tại các nhà ga. Điều này cho thấy ngay cả những thông tin tưởng như không quá nhạy cảm khi cung cấp để sử dụng một dịch vụ tiện ích cũng có thể trở thành nguồn dữ liệu có giá trị đối với tội phạm mạng.
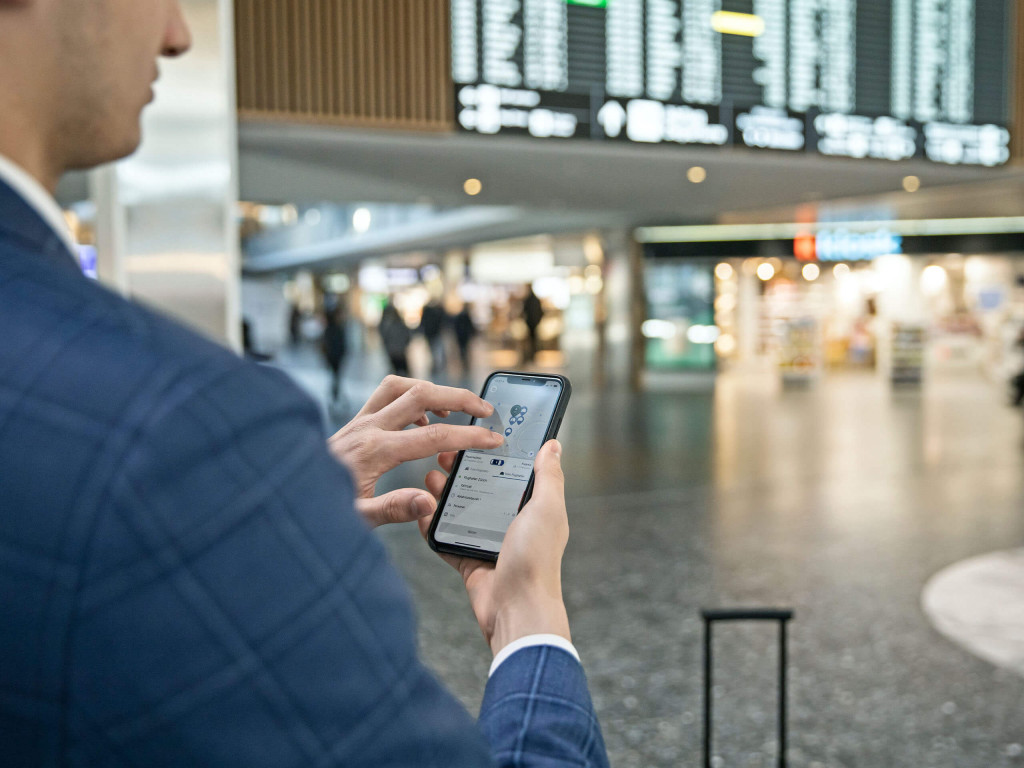
Sử dụng Wi-Fi sân bay tiềm ẩn nhiều rủi ro nên tự bảo vệ bằng cách hạn chế sử dụng giao dịch ngân hàng, nhập mật khẩu quan trọng. Ảnh minh họa
Nguy cơ không chỉ nằm ở việc dữ liệu bị đánh cắp mà còn ở khả năng dữ liệu được sử dụng cho các cuộc tấn công tiếp theo. Khi có email, số điện thoại, thông tin phương tiện hoặc địa điểm mà khách hàng từng sử dụng dịch vụ, kẻ gian có thể xây dựng nội dung lừa đảo sát với hoàn cảnh thực tế của nạn nhân, từ đó tăng khả năng người nhận tin tưởng và truy cập đường link giả mạo.
Tháng 9/2025, một cuộc tấn công mạng nhằm vào hệ thống của Collins Aerospace đã gây gián đoạn hoạt động làm thủ tục và lên máy bay tại một số sân bay lớn ở châu Âu, trong đó có Heathrow, Brussels, Berlin và Dublin. Hành khách phải đối mặt với tình trạng chậm chuyến, hủy chuyến và xếp hàng kéo dài khi các hệ thống điện tử bị ảnh hưởng. Cơ quan An ninh mạng Liên minh châu Âu (ENISA) sau đó xác định sự cố liên quan đến một vụ tấn công bằng mã độc tống tiền vào bên thứ ba cung cấp hệ thống.
Hai vụ việc có phương thức khác nhau nhưng cùng cho thấy một vấn đề: hàng không ngày càng phụ thuộc vào hệ thống công nghệ thông tin và dữ liệu số. Khi nhiều dịch vụ được kết nối với nhau, từ làm thủ tục, xử lý hành lý đến Wi-Fi, đặt chỗ, thanh toán và các tiện ích dành cho hành khách, phạm vi cần bảo vệ cũng mở rộng.
Hàng không Việt Nam tăng tốc số hóa, yêu cầu bảo vệ dữ liệu cũng cao hơn
Tại Việt Nam, nguy cơ này càng đáng lưu ý trong bối cảnh nhiều quy trình tại sân bay đang được số hóa. Trong năm 2026, Cục Quản lý xuất nhập cảnh, Bộ Công an triển khai thí điểm Hệ thống cung cấp thông tin trước chuyến đi (PAI) tại Cảng hàng không quốc tế Tân Sơn Nhất. Hệ thống cho phép hành khách quốc tế cung cấp trước một số thông tin cần thiết liên quan đến chuyến đi, phục vụ quá trình xử lý thủ tục nhập cảnh. Sau thời gian thí điểm, hệ thống dự kiến được triển khai trên toàn quốc.
Trong khi đó, Cảng hàng không quốc tế Tân Sơn Nhất đang đẩy mạnh ứng dụng công nghệ sinh trắc học và các giải pháp số để phục vụ lượng hành khách lớn. Theo Cục Hàng không Việt Nam, cao điểm hè 2026, sân bay dự kiến phục vụ khoảng 125.000 lượt khách mỗi ngày, với khoảng 730 chuyến bay/ngày trong giai đoạn cao điểm. Công nghệ định danh, nhận diện sinh trắc học được triển khai để rút ngắn thời gian làm thủ tục và nâng cao hiệu quả khai thác.
Cùng với sự thuận tiện, quá trình số hóa cũng làm tăng yêu cầu bảo vệ hệ thống thông tin và dữ liệu. Thông tin về hành khách không còn chỉ nằm trong vé máy bay mà có thể được hình thành từ nhiều khâu khác nhau, như đặt dịch vụ, làm thủ tục, khai báo trước chuyến đi, nhận diện sinh trắc học và sử dụng các tiện ích số tại sân bay.
Đáng chú ý, từ ngày 1/1/2026, Luật Bảo vệ dữ liệu cá nhân chính thức có hiệu lực. Bộ Công an cho biết luật xác lập các quyền cơ bản của chủ thể dữ liệu, đồng thời quy định trách nhiệm của cơ quan, tổ chức và cá nhân trong quá trình thu thập, xử lý, lưu trữ và chia sẻ dữ liệu.
Thực tế tại Việt Nam cũng cho thấy dữ liệu cá nhân đang trở thành nguồn nguyên liệu cho nhiều loại tội phạm công nghệ cao. Tháng 7/2026, Bộ Công an thông tin lực lượng chức năng triệt phá nhóm vận hành website mua bán dữ liệu cá nhân, tài khoản mạng xã hội, thư điện tử và nhiều loại tài nguyên số. Tổng doanh thu bước đầu được xác định trên 400 tỷ đồng. Cơ quan Công an nhận định dữ liệu bị mua bán trái phép có thể được sử dụng để lừa đảo, giả mạo danh tính và tạo lập các tài khoản phục vụ hoạt động phạm pháp.
Trong lĩnh vực hàng không, yêu cầu bảo vệ hệ thống cũng được cụ thể hóa trong Thông tư 14/2026/TT-BCA, có hiệu lực từ ngày 3/2/2026. Theo Cục Hàng không Việt Nam, đơn vị chủ quản hệ thống thông tin chuyên ngành hàng không phải xây dựng quy định bảo vệ, quản lý và sử dụng hệ thống nhằm ngăn chặn truy cập, can thiệp trái phép, đánh cắp hoặc làm sai lệch thông tin, dữ liệu.
Đến tháng 8/2026, Cục Hàng không Việt Nam tiếp tục yêu cầu các cơ quan, đơn vị tăng cường bảo đảm an ninh mạng, trong đó có các cảng hàng không. Các đơn vị được yêu cầu rà soát điểm yếu, lỗ hổng, cập nhật bản vá, tăng cường giám sát và bố trí lực lượng trực 24/7 để phát hiện, xử lý sớm dấu hiệu tấn công mạng, đặc biệt tại các khu vực đông người thuộc cảng hàng không.
Hành khách cần chủ động bảo vệ thiết bị và thông tin
Trong khi các sân bay và doanh nghiệp tăng cường bảo vệ hệ thống, hành khách cũng cần coi việc kết nối Wi-Fi công cộng là một vấn đề an toàn thông tin.
Trước khi kết nối, người dùng nên kiểm tra chính xác tên mạng Wi-Fi thông qua bảng hướng dẫn hoặc nhân viên sân bay, thay vì lựa chọn mạng có tên gần giống dựa trên phán đoán. Khi không thực sự cần thiết, sử dụng dữ liệu di động có thể là lựa chọn an toàn hơn.
Hành khách cũng nên hạn chế thực hiện giao dịch ngân hàng, nhập mật khẩu quan trọng hoặc cung cấp thông tin nhạy cảm khi đang sử dụng mạng Wi-Fi công cộng. Thiết bị cần được cập nhật hệ điều hành, ứng dụng và các bản vá bảo mật; những tài khoản quan trọng nên bật xác thực đa yếu tố.
Đặc biệt, không nên truy cập các đường link được gửi bất ngờ với nội dung yêu cầu xác nhận vé máy bay, hoàn tiền, thanh toán phí gửi xe, cập nhật thông tin hoặc “xác minh tài khoản Wi-Fi”. Trong trường hợp nhận được thông báo liên quan đến chuyến bay hay dịch vụ sân bay, hành khách nên truy cập trực tiếp website hoặc ứng dụng chính thức để kiểm tra.
Một nguy cơ khác thường được nhắc đến tại sân bay là các cổng USB công cộng. Tuy nhiên, với “juice jacking”, người dùng cũng cần nhìn nhận đúng mức độ rủi ro. Một nghiên cứu và các thử nghiệm kỹ thuật cho thấy khả năng tấn công qua cổng sạc là có cơ sở về mặt kỹ thuật, nhưng chưa đồng nghĩa với việc mọi cổng USB công cộng đều đã bị cài mã độc hoặc đang được sử dụng để đánh cắp dữ liệu. Tốt nhất, hành khách nên mang theo bộ sạc riêng, sử dụng ổ điện thông thường hoặc pin dự phòng khi có thể.
Sự phát triển của hàng không số mang lại nhiều tiện ích, nhưng đồng thời mở rộng phạm vi cần bảo vệ từ hệ thống khai thác đến các dịch vụ trực tuyến phục vụ hành khách. Vì vậy, bảo đảm an ninh mạng tại sân bay không chỉ là nhiệm vụ của bộ phận kỹ thuật mà cần được thực hiện xuyên suốt từ thiết kế hệ thống, quản lý dữ liệu đến cách hành khách kết nối và sử dụng dịch vụ.
Trong bối cảnh Việt Nam đang đẩy mạnh số hóa hàng không, những cảnh báo về Wi-Fi giả mạo và nguy cơ lộ dữ liệu càng cho thấy yêu cầu bảo vệ thông tin cần được đặt song song với mục tiêu nâng cao trải nghiệm hành khách.
TCVN 14423:2025 về an ninh mạng – Yêu cầu đối với hệ thống thông tin quan trọng
Tiêu chuẩn này quy định các yêu cầu cơ bản nhằm bảo đảm an ninh mạng cho hệ thống thông tin của cơ quan nhà nước và hệ thống thông tin quan trọng về an ninh quốc gia. Tiêu chuẩn được xây dựng trên cơ sở tham khảo CIS Critical Security Control phiên bản 8, đồng thời có điều chỉnh phù hợp với điều kiện Việt Nam.
Một trong những nội dung trọng tâm là yêu cầu chủ quản hệ thống thực hiện xác định, phân tích, đánh giá và xử lý rủi ro an ninh mạng, đồng thời xây dựng quy trình quản lý rủi ro và cập nhật tối thiểu mỗi năm một lần hoặc khi có thay đổi ảnh hưởng đến hệ thống. Tiêu chuẩn cũng chú trọng giám sát hệ thống để phát hiện, cảnh báo sớm sự cố, quản lý nhật ký hoạt động và bảo vệ dữ liệu quan trọng.
Bên cạnh đó, các biện pháp bảo vệ còn bao gồm kiểm soát truy cập, xác thực đa nhân tố, quản lý phương tiện lưu trữ và xây dựng cơ chế liên lạc, báo cáo khi xảy ra sự cố. Việc triển khai đầy đủ các yêu cầu được khuyến nghị nhằm nâng cao năng lực phòng thủ, giám sát, ứng phó và đánh giá an ninh mạng cho hệ thống thông tin quan trọng.
An Dương